
O ataque hacker à Binance, em 29 de outubro de 2026, entrou para a história como o maior roubo de criptomoedas já registrado: mais de US$ 6 bilhões saíram das carteiras da maior corretora de criptoativos do mundo, a maior parte em cerca de 20 minutos. Se uma empresa com o porte e o investimento em segurança da Binance pode ser atacada, o que isso ensina às empresas comuns? Neste artigo explicamos o que se sabe até agora e quais cuidados toda empresa precisa ter para proteger a sua rede.
Importante: a investigação ainda está em andamento. Os números abaixo são estimativas preliminares divulgadas pela Binance, por empresas de análise de blockchain e pela imprensa até 4 de novembro de 2026.
O que aconteceu no ataque à Binance
- Quando: as retiradas começaram por volta das 20h05 (horário UTC, 17h05 em Brasília) de 29 de outubro de 2026 (TRM Labs).
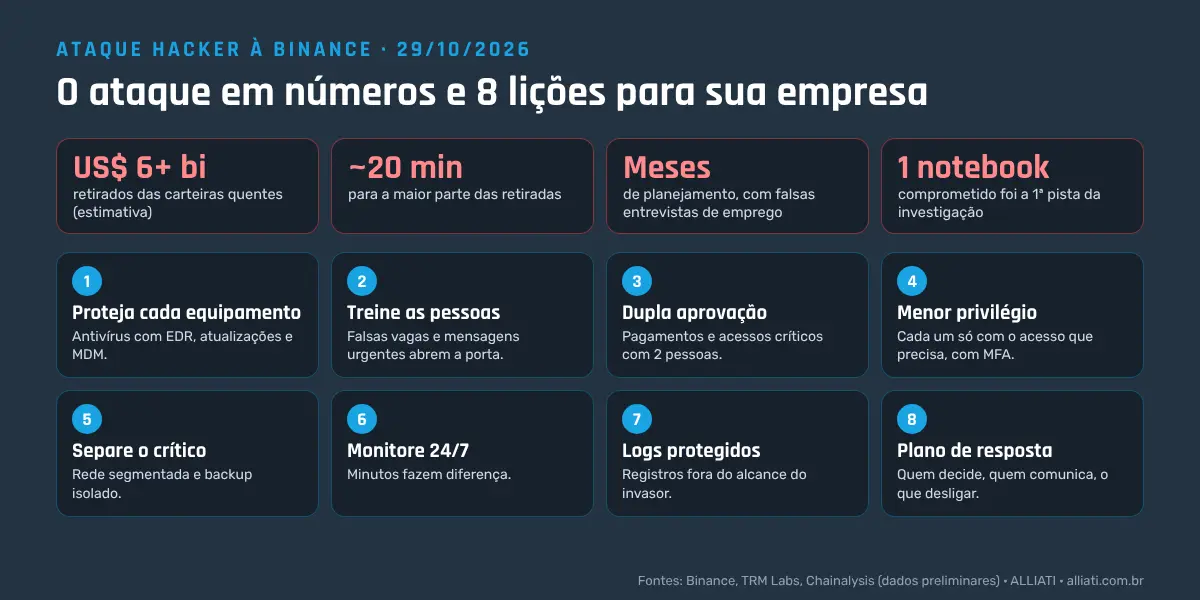
- Quanto: a Binance estimou inicialmente US$ 6,3 bilhões. A TRM Labs calculou cerca de US$ 6,36 bilhões em dez blockchains, e a Chainalysis confirmou pelo menos US$ 6,4 bilhões (News24). É cerca de quatro vezes o ataque à Bybit, de US$ 1,5 bilhão, em fevereiro de 2025.
- Onde: nas carteiras quentes (hot wallets) da Binance, que ficam conectadas à internet para processar os saques. Segundo a empresa, a maior parte dos ativos dos clientes fica em carteiras frias, desconectadas da internet (AP/PBS).
- Quem: a TRM Labs, “com alta confiança”, e a Chainalysis atribuíram o ataque ao TraderTraitor, grupo hacker ligado à Coreia do Norte. A Coreia do Norte negou a autoria em 3 de novembro, e o FBI e o Serviço Secreto dos Estados Unidos participam das investigações (Wikipédia).
Como os invasores agiram
O relatório técnico final ainda não foi publicado, mas alguns pontos já foram divulgados:
- Falsas entrevistas de emprego: segundo o relatório inicial da Binance, os invasores planejaram o ataque por meses. Duas entrevistas falsas, com videochamadas e código malicioso, deram acesso a computadores de engenheiros, entre eles um equipamento capaz de publicar software (Wikipédia em inglês).
- Um notebook comprometido: a investigação inicial da Binance apontou para o notebook de um funcionário. Depois, a empresa encontrou outros “pontos de violação” (AP/PBS).
- Controles de aprovação contornados: segundo o co-CEO Richard Teng, os invasores conseguiram aprovar transações em uma carteira quente sem passar pelas checagens de segurança normais.
- Testes antes do golpe: pela análise da TRM Labs, o código malicioso foi testado em outras carteiras pelo menos 36 horas antes do ataque real.
- Rastros apagados: Teng afirmou que os atacantes usaram um mecanismo de “autodestruição” que apagou ferramentas e vestígios, dificultando a investigação (News24).
A resposta da Binance
A Binance suspendeu os saques, manteve os depósitos funcionando, reservou mais de US$ 6,34 bilhões de recursos próprios para cobrir as perdas e, com emissores de stablecoins e outras empresas, conseguiu congelar cerca de US$ 3 bilhões dos valores desviados. Os saques foram liberados de novo em 1º de novembro e, até 3 de novembro, a empresa informou ter reposto 98% dos ativos levados (Wikipédia em inglês). A Binance também prometeu publicar um relatório técnico ao fim da investigação.
O padrão TraderTraitor: o ataque começa pelas pessoas
O grupo apontado como autor tem um histórico conhecido, e ele mostra que o ataque raramente começa pela tecnologia mais sofisticada:
- Em 2022, órgãos de segurança dos Estados Unidos alertaram que o TraderTraitor procurava desenvolvedores e administradores de sistemas com falsas ofertas de emprego, que levavam à instalação de aplicativos maliciosos.
- Em 2024, a corretora japonesa DMM Bitcoin perdeu cerca de US$ 308 milhões depois que um falso recrutador enviou um “teste de programação” malicioso a um funcionário de um fornecedor.
- Em 2025, o FBI atribuiu ao mesmo grupo o roubo de cerca de US$ 1,5 bilhão da Bybit.
Pelo relatório inicial da Binance, o roteiro se repetiu agora, com falsas entrevistas de emprego. O ponto em comum: uma pessoa enganada e um computador comprometido abrem a porta, e só depois vêm as técnicas avançadas.
Por que isso importa para a sua empresa
Sua empresa provavelmente não guarda bilhões em criptomoedas, mas tem algo que os criminosos querem: dinheiro em conta, dados de clientes e a capacidade de pagar um resgate. O roteiro do ataque à Binance, com engenharia social, um equipamento comprometido, controles contornados e rastros apagados, é o mesmo de fraudes de pagamento, ransomware e vazamentos de dados que atingem empresas de todos os tamanhos todos os dias.
8 cuidados para evitar ataques cibernéticos na rede da sua empresa
1. Proteja cada computador e celular
Se um notebook pode ser a porta de entrada de um ataque bilionário, cada equipamento importa. Use antivírus corporativo com detecção e resposta (EDR), mantenha sistemas atualizados e gerencie celulares e notebooks com MDM.
2. Treine as pessoas contra engenharia social
Falsas vagas, entrevistas por vídeo, testes de programação, e-mails urgentes e mensagens no WhatsApp são o começo de quase todo grande ataque. No caso Binance, tudo indica que foi assim. A equipe precisa saber reconhecer o golpe e ter liberdade para desconfiar e perguntar.
3. Exija mais de uma aprovação para operações críticas
Pagamentos, troca de dados bancários de fornecedores e acessos administrativos devem passar por aprovação de mais de uma pessoa, confirmada por outro canal. Na Binance, o problema central foi justamente conseguir aprovar transações sem passar pelas checagens normais.
4. Dê a cada pessoa só o acesso de que ela precisa
Aplique o princípio do menor privilégio, use autenticação em dois fatores, de preferência resistente a phishing, e separe as contas de administrador das contas do dia a dia.
5. Separe o que é crítico
Assim como a Binance guarda a maior parte dos ativos em carteiras frias, desconectadas da internet, a sua empresa deve segmentar a rede com firewall e manter um backup isolado, fora do alcance do invasor.
6. Monitore 24 horas por dia
A maior parte do dinheiro saiu em cerca de 20 minutos, depois de meses de preparação e dias de testes. Só um monitoramento 24/7 com alertas consegue perceber comportamentos estranhos a tempo de agir.
7. Guarde os registros fora do alcance do atacante
Os invasores apagaram os próprios rastros. Envie os logs para um local centralizado e protegido, onde não possam ser alterados, para conseguir investigar e provar o que aconteceu.
8. Tenha um plano de resposta a incidentes
A Binance agiu rápido: suspendeu os saques, comunicou os clientes e acionou parceiros para congelar valores. Defina antes quem decide, quem comunica e o que desligar. Na hora do ataque, não há tempo para improvisar. E lembre-se da LGPD, que exige comunicar incidentes com dados pessoais.
As ressalvas: o que o caso Binance ensina
- Não existe segurança 100%. Uma das empresas mais visadas e mais protegidas do mundo foi invadida. O objetivo é dificultar o ataque, detectar rápido e limitar o estrago.
- Tecnologia sozinha não basta. Os controles existiam e foram contornados. Segurança é a soma de pessoas, processos e tecnologia.
- Ninguém é pequeno demais para ser alvo. Criminosos automatizam ataques e buscam o elo mais fraco, inclusive fornecedores de empresas maiores.
- Prepare o “plano B” financeiro. A Binance tinha reservas para cobrir o prejuízo. Avalie um seguro cibernético e saiba quanto a sua empresa aguenta ficar parada.
Como a ALLIATI pode ajudar
A ALLIATI protege a rede de empresas com firewall e segmentação, antivírus corporativo, gestão de dispositivos (MDM), backup, monitoramento 24/7 e assessoria de TI para criar políticas, treinar a equipe e montar o plano de resposta a incidentes.
Perguntas frequentes
O que aconteceu no ataque hacker à Binance?
Em 29 de outubro de 2026, invasores retiraram mais de US$ 6 bilhões em criptoativos das carteiras quentes da Binance, a maior corretora de criptomoedas do mundo. A maior parte saiu em cerca de 20 minutos. É considerado o maior roubo de criptomoedas já registrado, e a investigação ainda está em andamento.
Os clientes da Binance perderam dinheiro?
Segundo a Binance, não: a empresa afirma que o alvo foi a sua própria carteira quente, que reservou mais de US$ 6,34 bilhões de recursos próprios para cobrir as perdas e que cerca de US$ 3 bilhões foram congelados com a ajuda de parceiros. Os saques ficaram suspensos e foram liberados de novo em 1º de novembro; até 3 de novembro, a Binance informou ter reposto 98% dos ativos levados.
Quem está por trás do ataque?
As empresas de análise de blockchain TRM Labs e Chainalysis atribuíram o ataque ao TraderTraitor, grupo ligado à Coreia do Norte. A Coreia do Norte negou participação em 3 de novembro, e o FBI e o Serviço Secreto dos Estados Unidos participam da investigação.
Minha empresa não trabalha com criptomoedas. Isso me afeta?
Sim. O caminho do ataque, com falsas entrevistas de emprego, um computador de funcionário comprometido e controles de aprovação contornados, é o mesmo usado contra empresas de qualquer setor em fraudes de pagamento, ransomware e vazamento de dados. As lições valem para qualquer rede corporativa.
Conte com a ALLIATI
Quer saber se a rede da sua empresa resistiria a um ataque como esse? Fale com um especialista da ALLIATI.
Fontes: Associated Press/PBS, “What to know about the $6.3B hack on Binance”, 31/10/2026; News24, 31/10/2026; TRM Labs, 29/10/2026; Wikipédia, “Ataque cibernético à Binance em 2026”; Wikipedia, “2026 Binance hack”, consultada em 04/11/2026; FBI/IC3, alerta sobre o ataque à Bybit, 2025.