Shadow IA é o uso de inteligência artificial pelos colaboradores sem o conhecimento da TI, e ela já está em muitas empresas. Contratos, planilhas e e-mails são colados em chatbots gratuitos para ganhar tempo, sem que ninguém saiba para onde essas informações vão. Neste artigo explicamos o que é a Shadow IA, quais são os riscos e quais estratégias e cuidados aplicar para usar a inteligência artificial com segurança na sua empresa.
O que é Shadow IA
Shadow IA (do inglês shadow AI, ou “IA na sombra”) é o uso de ferramentas de inteligência artificial sem o conhecimento, a aprovação ou o controle da área de TI. É a evolução do conhecido shadow IT, quando funcionários adotam por conta própria aplicativos, nuvens e sistemas fora do padrão da empresa.
Alguns exemplos comuns no dia a dia:
- Colar um contrato ou proposta comercial em um chatbot gratuito para resumir ou revisar.
- Enviar planilhas com dados de clientes para a IA montar gráficos ou análises.
- Usar IA para transcrever reuniões internas sem saber onde a gravação fica armazenada.
- Instalar extensões de navegador “com IA” que leem tudo o que aparece na tela.
- Pedir para a IA corrigir ou escrever código usando partes do sistema da empresa.
Por que a Shadow IA acontece
Na maioria dos casos, não há má-fé. O colaborador quer produzir mais e encontra na IA uma ajuda real. A Shadow IA cresce quando:
- As ferramentas são gratuitas e fáceis: basta um navegador e um e-mail pessoal.
- A empresa não oferece uma opção oficial: sem alternativa aprovada, cada um usa o que encontra.
- A regra é só proibir: a proibição sem explicação leva o uso para o celular pessoal, onde a TI não enxerga nada.
- Ninguém explicou os riscos: muita gente não sabe que o conteúdo enviado pode ser armazenado e usado pelo fornecedor.
O tamanho do problema em números
- 75% dos profissionais que trabalham com informação já usavam IA generativa no trabalho, e 78% deles levavam as próprias ferramentas de IA, sem passar pela empresa (Microsoft e LinkedIn, Work Trend Index 2024).
- 1 em cada 5 empresas que sofreram vazamento de dados teve um incidente ligado à Shadow IA, e esses casos custaram, em média, US$ 670 mil a mais (IBM, Cost of a Data Breach 2025).
- 63% das organizações que sofreram violação não tinham política de governança de IA ou ainda estavam criando uma (IBM, 2025).
Os principais riscos para a sua empresa
1. Vazamento de informações confidenciais
Propostas, contratos, estratégias e dados financeiros enviados a uma ferramenta pública podem ficar armazenados nos servidores do fornecedor e, dependendo dos termos de uso, até ser usados para treinar novos modelos. Em 2023, a Samsung restringiu o uso de IA generativa depois que funcionários enviaram código-fonte interno a um chatbot.
2. Descumprimento da LGPD
Colocar dados pessoais de clientes ou colaboradores em uma ferramenta sem contrato e sem garantias pode caracterizar tratamento irregular. A LGPD prevê advertências e multas que chegam a 2% do faturamento, limitadas a R$ 50 milhões por infração, além do dano à reputação.
3. Perda de propriedade intelectual
Código, processos, fórmulas e materiais exclusivos são patrimônio da empresa. Quando entram em uma ferramenta sem controle, a empresa perde a garantia de exclusividade sobre eles.
4. Decisões baseadas em respostas erradas
A IA pode inventar informações com aparência de verdade. Sem revisão, um número errado vai parar em uma proposta, um parecer ou um relatório para a diretoria.
5. Novas portas de entrada para ataques
Aplicativos e extensões que se apresentam como “assistentes de IA” podem ser maliciosos, pedir permissões excessivas ou capturar senhas e dados de sessão.
6. Falta de rastreabilidade e custos espalhados
Sem saber quem usa o quê, a TI não consegue investigar um incidente, encerrar acessos quando alguém sai da empresa nem negociar licenças. Muitas vezes a empresa paga várias assinaturas individuais da mesma ferramenta.
Sinais de que existe Shadow IA na sua empresa
- Textos, apresentações e relatórios chegam prontos em tempo recorde, mas ninguém sabe com qual ferramenta.
- Aparecem cobranças de assinaturas de IA no cartão corporativo ou em reembolsos.
- O tráfego para sites de IA cresce no firewall, mesmo sem nenhuma ferramenta aprovada.
- Extensões de navegador desconhecidas aparecem nos computadores da equipe.
- A empresa ainda não tem uma regra escrita sobre o uso de inteligência artificial.
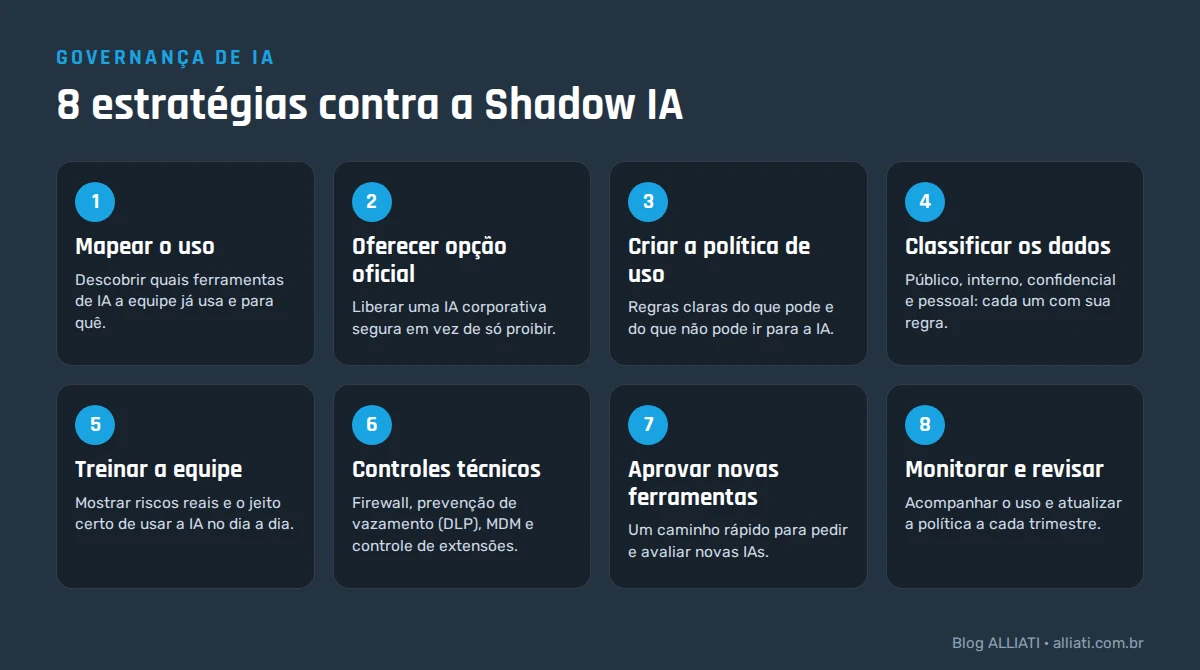
8 estratégias para controlar a Shadow IA
O objetivo não é acabar com o uso da IA, e sim trazê-la para a luz: com ferramentas aprovadas, regras claras e proteção dos dados.
1. Mapeie o uso real
Antes de decidir, descubra o que já acontece. Relatórios do firewall e do proxy, o inventário de aplicativos e extensões e uma pesquisa simples e sem punição com as equipes mostram quais ferramentas são usadas e para quais tarefas.
2. Ofereça uma alternativa oficial e segura
Proibir sem oferecer opção não funciona. Escolha uma ferramenta corporativa, como o Copilot no Microsoft 365 ou planos empresariais de outras plataformas, que garanta por contrato que os dados da empresa não serão usados para treinar modelos e que respeite as permissões de acesso.
3. Crie uma política de uso de IA
Um documento curto e claro, que todos consigam seguir, deve dizer quais ferramentas são aprovadas, quais dados nunca podem ser inseridos, quando a revisão humana é obrigatória e a quem pedir uma nova ferramenta.
4. Classifique as informações
Defina níveis simples, como público, interno, confidencial e dado pessoal, e o que pode ser feito com cada um. Assim a regra fica objetiva: dado público pode ir para a IA aprovada; dado confidencial ou pessoal só em ferramentas autorizadas para isso.
5. Treine as pessoas
Mostre exemplos reais de risco e, principalmente, como usar a IA do jeito certo. Equipes que entendem o motivo das regras deixam de procurar atalhos.
6. Aplique controles técnicos
A tecnologia ajuda a fazer a política funcionar: firewall com filtro de conteúdo para bloquear ferramentas não aprovadas, prevenção de perda de dados (DLP) para impedir o envio de informações sensíveis, controle de extensões do navegador, gestão de celulares e notebooks (MDM) e antivírus corporativo nos equipamentos.
7. Crie um caminho rápido para novas ferramentas
Se aprovar uma nova IA leva meses, as pessoas vão usar sem pedir. Um processo simples, com avaliação de segurança, contrato e LGPD em poucos dias, mantém a inovação dentro das regras.
8. Monitore e revise com frequência
A IA muda rápido. Acompanhe o uso com monitoramento contínuo, revise a lista de ferramentas aprovadas e atualize a política pelo menos a cada trimestre.
Cuidados práticos no dia a dia
Para facilitar, compartilhe com a equipe estas regras de ouro:
- Pode: usar a IA aprovada para rascunhos, ideias, resumos de conteúdo público e revisão de textos sem dados sensíveis.
- Pode, com cuidado: usar dados internos apenas na ferramenta corporativa autorizada, com login da empresa.
- Não pode: inserir senhas, dados pessoais de clientes ou colaboradores, informações financeiras, contratos ou código-fonte em ferramentas não aprovadas.
- Sempre: revisar o que a IA produziu antes de enviar a um cliente ou usar em uma decisão.
- Na dúvida: perguntar à TI antes de usar.
Como a ALLIATI pode ajudar
A ALLIATI ajuda empresas a adotar a inteligência artificial com segurança: mapeamento do uso de ferramentas, implantação do Microsoft 365 com Copilot e proteção de dados, configuração de firewall e filtros de conteúdo, gestão de dispositivos, backup e assessoria de TI para criar a política de uso e treinar a equipe.
Perguntas frequentes
O que é Shadow IA?
É o uso de ferramentas de inteligência artificial pelos colaboradores sem o conhecimento ou a aprovação da área de TI da empresa, como colar documentos internos em um chatbot gratuito ou instalar extensões de IA no navegador.
Proibir o ChatGPT e outras IAs resolve o problema?
Não. A proibição sem alternativa costuma empurrar o uso para o celular pessoal e para contas particulares, onde a empresa tem ainda menos controle. O caminho mais eficaz é oferecer uma ferramenta corporativa segura, com regras claras de uso.
Usar IA com dados de clientes pode violar a LGPD?
Pode. Inserir dados pessoais em uma ferramenta que não tem contrato com a empresa nem garantias sobre o uso das informações pode caracterizar tratamento irregular. A LGPD prevê sanções que chegam a 2% do faturamento, limitadas a R$ 50 milhões por infração.
Por onde começar a controlar a Shadow IA?
Pelo mapeamento: descobrir quais ferramentas a equipe já usa e para quê. Com essa informação, a empresa escolhe uma ferramenta oficial, define a política de uso, treina as pessoas e aplica os controles técnicos.
Conte com a ALLIATI
Quer saber se existe Shadow IA na sua empresa e como trazer a inteligência artificial para dentro das regras, sem perder produtividade? Fale com um especialista da ALLIATI.
Fontes: IBM, Cost of a Data Breach Report 2025; Microsoft e LinkedIn, Work Trend Index 2024; Lei Geral de Proteção de Dados (Lei 13.709/2018).